Einführung
Da sich die Halbleiterfertigung rasant hin zu intelligenten Fabriken und vollständig vernetzten Industrie-4.0-Umgebungen entwickelt, sind Gerätekommunikationsstandards wie SECS/GEM zum Rückgrat der Fabrikautomation geworden. SECS/GEM ermöglicht einen zuverlässigen Datenaustausch zwischen Geräten und Hostsystemen und unterstützt so Produktivität, Rückverfolgbarkeit und Echtzeitsteuerung. Mit zunehmender Vernetzung steigt jedoch auch die Anfälligkeit für Cyberangriffe.
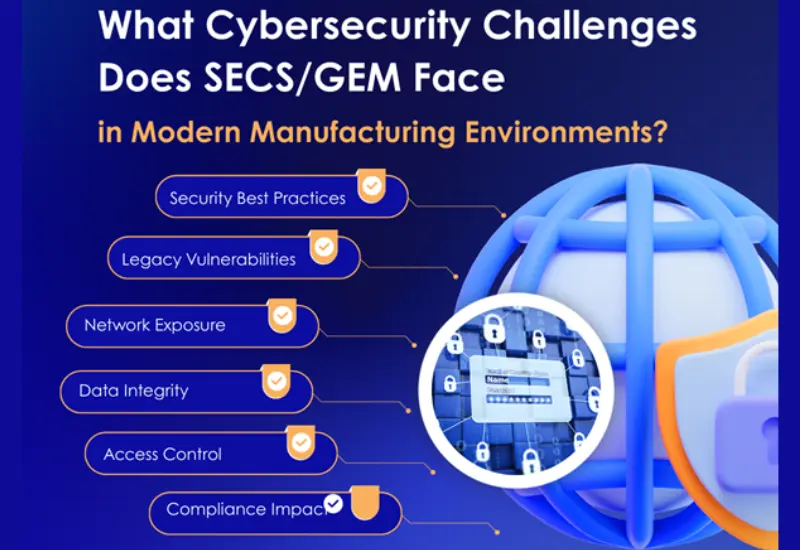
Heute sind die Herausforderungen der Cybersicherheit im Bereich SECS/GEM keine theoretischen Bedenken mehr. Moderne Halbleiterfabriken arbeiten in hybriden Umgebungen, in denen ältere Systeme neben fortschrittlicher digitaler Infrastruktur existieren und so neue Angriffsflächen entstehen. Viele Unternehmen unterschätzen die Sicherheitsrisiken von SECS/GEM , da sie annehmen, dass Fabriknetzwerke isoliert oder von Natur aus sicher sind. Tatsächlich steht die Cybersicherheit von SECS/GEM in der Halbleiterfertigung unter zunehmendem Druck durch Ransomware, Insiderbedrohungen, unsichere Protokolle und ungeschützte Geräteschnittstellen.
Dieser Blog untersucht Cybersicherheitsprobleme in SECS GEM , analysiert SECS GEM-Schwachstellen und erklärt, warum die Sicherheit des SECS GEM-Protokolls für Hersteller, die eine sichere SECS GEM-Kommunikation in modernen Fertigungsumgebungen anstreben, oberste Priorität haben muss.
SECS/GEM in der modernen Fertigung verstehen
SECS/GEM wurde vor Jahrzehnten entwickelt, um die Kommunikation zwischen Halbleiteranlagen und Hostsystemen zu standardisieren. Obwohl es sich durch hohe Interoperabilität und Zuverlässigkeit auszeichnet, war Sicherheit kein primäres Entwicklungsziel. Mit der Digitalisierung von Halbleiterfabriken ist SECS/GEM heute in MES-, SCADA-, Cloud-Analyse-, KI-Plattformen und Fernüberwachungssysteme integriert.
Diese Entwicklung führt zu neuen Herausforderungen im Bereich der modernen Fertigungsindustrie, insbesondere im Hinblick auf die Cybersicherheit von SECS GEM . Geräte, die einst in geschlossenen Netzwerken isoliert waren, sind nun mit unternehmensweiten IT-Systemen und externen Anbietern vernetzt. Diese Konvergenz von IT und OT erhöht die Cybersicherheitsrisiken in der industriellen Automatisierung erheblich, insbesondere wenn Kommunikationsprotokolle keine Verschlüsselung, Authentifizierung oder Zugriffskontrolle bieten.
Die zunehmende Abhängigkeit von Echtzeitdaten macht die Datensicherheit von SECS/GEM unerlässlich . Jede Beeinträchtigung der Gerätekommunikation kann sich negativ auf Ausbeute, Sicherheit und Produktionskontinuität auswirken. Daher muss die Cybersicherheit von Halbleiteranlagen SECS/GEM nun sowohl auf Protokoll- als auch auf Netzwerkebene berücksichtigen.
Legacy-Design und inhärente Protokollschwachstellen
Eine der gravierendsten Schwachstellen von SECS/GEM liegt in seinem veralteten Design. SECS/GEM wurde in einer Zeit entwickelt, in der Fabriknetzwerke physisch isoliert und als vertrauenswürdig galten. Daher fehlen dem SECS/GEM-Protokoll integrierte Sicherheitsmechanismen wie Verschlüsselung, Authentifizierung oder Integritätsprüfungen von Nachrichten.
Diese Schwächen führen zu erheblichen Cybersicherheitsproblemen in SECS GEM, darunter:
- Klartext-Datenübertragung
- Keine native Benutzer- oder Geräteauthentifizierung
- Begrenzte Fähigkeit zur Erkennung von Nachrichtenmanipulationen
- Vertrauensbasierte Sitzungsgestaltung
In modernen Halbleiterfabriken führen diese Einschränkungen direkt zu Sicherheitsrisiken für ältere Anlagen. Angreifer, die sich Netzwerkzugriff verschaffen, können SECS/GEM-Nachrichten abfangen, wiedergeben oder manipulieren. Dadurch sind Halbleiterfabriken Cyberbedrohungen ausgesetzt, darunter die unbefugte Kontrolle über Anlagen und der Datenabfluss.
Ohne kompensierende Kontrollmechanismen verschärfen sich die Cybersicherheitsherausforderungen für SECS/GEM, wenn Fabriken Fernzugriff und zentralisierte Überwachung einführen.
Netzwerkgefährdung und Erweiterung der Angriffsfläche
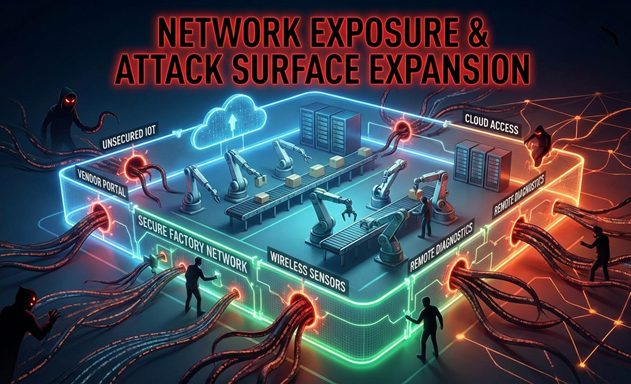
Moderne Fabriken sind auf vernetzte Systeme angewiesen, um eine intelligente Fertigung zu ermöglichen. Leider verstärkt diese Vernetzung die Sicherheitsrisiken im SECS-GEM-Netzwerk. Flache Netzwerkarchitekturen, die in älteren Anlagen häufig vorkommen, ermöglichen es Angreifern, sich nach dem Eindringen in das Netzwerk lateral zu bewegen.
Unzureichende Segmentierung erhöht die Cybersicherheitsrisiken in der industriellen Automatisierung erheblich. Ist der SECS/GEM-Datenverkehr außerhalb der Gerätezone zugänglich, können Angreifer die Sicherheitslücken von SECS/GEM ausnutzen, um den Betrieb zu stören. Daher ist die Gerätekommunikationssicherheit (SECS/GEM) ein zentrales Anliegen moderner Hersteller.
Zu den häufigsten netzwerkbezogenen Bedrohungen gehören:
- Unbefugter Zugriff auf Geräteschnittstellen
- Man-in-the-Middle-Angriffe auf die SECS/GEM-Kommunikation
- Malware-Verbreitung in OT-Netzwerken
- Nicht überwachte Anbieterverbindungen
Ohne angemessene Kontrollmechanismen kann die Cybersicherheit von SECS/GEM in der Halbleiterfertigung zum schwächsten Glied einer ansonsten hochentwickelten Sicherheitsstrategie werden.
Risiken für Datenintegrität und Vertraulichkeit
SECS/GEM verarbeitet sensible Produktionsdaten wie Prozessparameter, Alarme, Rezepturen und Anlagenzustände. Werden diese Informationen kompromittiert, können sie zur Störung der Produktion oder zum Diebstahl geistigen Eigentums missbraucht werden. Daher ist die Datensicherheit von SECS/GEM ein kritischer Aspekt der Cybersicherheit von Halbleiteranlagen.
Da SECS/GEM Daten nicht nativ verschlüsselt, können Angreifer Nachrichten leicht abfangen oder verändern. Diese Cybersicherheitsprobleme in SECS/GEM können folgende Folgen haben:
- Nicht autorisierte Rezeptänderungen
- Fehlalarme oder unterdrückte Warnmeldungen
- Beschädigte Produktionsdaten
- Verlust der Rückverfolgbarkeit und der Einhaltung der Vorschriften
Die Gewährleistung einer sicheren SECS-GEM-Kommunikation ist unerlässlich, um Datenmanipulation zu verhindern und die Betriebsintegrität aufrechtzuerhalten. Ohne zusätzliche Sicherheitsebenen können SECS-GEM-Schwachstellen Ertrag und Qualität direkt beeinträchtigen.
Herausforderungen bei Authentifizierung und Zugriffskontrolle
Ein weiterer wesentlicher Faktor für die Cybersicherheitsherausforderungen von SECS/GEM ist das Fehlen starker Authentifizierungsmechanismen. Traditionelle SECS/GEM-Implementierungen gehen davon aus, dass jeder verbundene Host oder jedes Tool vertrauenswürdig ist.
In modernen Produktionsumgebungen trifft diese Annahme nicht mehr zu. Gemeinsam genutzte Anmeldeinformationen, Standardkonfigurationen und unkontrollierte Zugriffspunkte erhöhen die Sicherheitsrisiken für SECS GEM . Diese Schwachstellen ermöglichen es unbefugten Benutzern oder kompromittierten Systemen, mit den Anlagen zu interagieren.
Mangelhafte Zugriffskontrolle beeinträchtigt die Sicherheit von SECS GEM in der modernen Fertigung unmittelbar , insbesondere in Kombination mit Fernzugriff und Integrationen von Drittanbietern. Zur Stärkung der Gerätekommunikationssicherheit von SECS GEM sind externe Kontrollmechanismen wie sichere Gateways, Firewalls und rollenbasierte Zugriffskontrollen erforderlich.
Integration mit IT-, Cloud- und Industrie-4.0-Systemen
Initiativen für intelligente Fertigung erfordern, dass SECS/GEM-Daten in MES-Systeme, Analyseplattformen und Cloud-Umgebungen fließen. Dies verbessert zwar die Transparenz, vergrößert aber gleichzeitig die Angriffsfläche. Die Cybersicherheit von SECS/GEM in der Halbleiterfertigung wird komplexer, wenn OT-Daten in IT-Bereiche gelangen.
Die Cloud-Anbindung birgt zusätzliche Cybersicherheitsrisiken für die industrielle Automatisierung, darunter:
- Unsichere APIs
- Unsachgemäße Datenweitergabe
- Schwaches Identitätsmanagement
- Schwachstellen in der Lieferkette
Ohne sichere Architekturen können Cyberbedrohungen in Halbleiterfabriken von IT-Systemen auf Gerätenetzwerke übergreifen. Die Gewährleistung der Sicherheit des SECS-GEM-Protokolls in hybriden Umgebungen erfordert sorgfältige Planung und kontinuierliche Überwachung.
Auswirkungen auf Compliance, Sicherheit und Betrieb
Cyberangriffe auf SECS/GEM-Systeme können weitreichende Folgen haben, die über Datenverlust hinausgehen. Manipulationen an den Anlagen können die Sicherheit der Mitarbeiter, die Einhaltung gesetzlicher Vorschriften und die Produktionsverfügbarkeit beeinträchtigen. Daher sind die Sicherheitsrisiken von SECS/GEM-Systemen nicht nur ein technisches, sondern ein geschäftskritisches Problem.
Viele Hersteller müssen OT-Sicherheitsstandards und Kundenaudits einhalten. Werden SECS-GEM-Schwachstellen nicht behoben, kann dies folgende Folgen haben:
- Audit-Fehler
- Produktionsstillstände
- Verlust des Kundenvertrauens
- Regulierungsstrafen
Die proaktive Bewältigung der Cybersicherheitsherausforderungen von SECS/GEM unterstützt sowohl die operative Resilienz als auch die langfristige Wettbewerbsfähigkeit.
Bewährte Verfahren zur Sicherung der SECS/GEM-Kommunikation
Obwohl SECS/GEM systembedingte Einschränkungen aufweist, können Hersteller das Risiko durch die Implementierung kompensierender Kontrollmechanismen deutlich reduzieren. Für eine sichere SECS/GEM-Kommunikation ist ein mehrschichtiger Sicherheitsansatz erforderlich.
Zu den wichtigsten Strategien gehören:
- Netzwerksegmentierung und Zonierung für SECS GEM Netzwerksicherheit
- Sichere Gateways zum Schutz älterer Geräte
- Verschlüsselte Tunnel für SECS/GEM-Datenverkehr
- Kontinuierliche Überwachung für Cybersicherheitsprobleme in SECS GEM
- Zugriffskontrolle und Durchsetzung der Authentifizierung
- Regelmäßige Schwachstellenanalysen für Cybersicherheit von Halbleiteranlagen
Durch die Behebung der Sicherheitsrisiken veralteter Fertigungsanlagen können Hersteller ihre Anlagen sicher modernisieren, ohne die Produktion zu unterbrechen.
Fazit
Mit der zunehmenden Digitalisierung der Halbleiterfertigung gewinnen die Herausforderungen im Bereich der Cybersicherheit von SECS/GEM immer mehr an Dringlichkeit. Das veraltete Design des Protokolls birgt in Verbindung mit modernen Konnektivitätsanforderungen erhebliche Sicherheitsrisiken für SECS/GEM , die nicht ignoriert werden dürfen.
Von unverschlüsselter Kommunikation und schwacher Authentifizierung bis hin zu Netzwerkgefährdung und Datenintegritätsproblemen – Cybersicherheitsprobleme in SECS GEM betreffen jede Ebene der intelligenten Fabrik. Die Behebung von SECS-GEM-Schwachstellen ist unerlässlich, um den Betrieb, das geistige Eigentum und die Sicherheit zu schützen.
Durch die Priorisierung der Sicherheit des SECS GEM-Protokolls , die Stärkung der SECS GEM-Netzwerksicherheit und die Implementierung von Strategien für eine sichere SECS GEM-Kommunikation können Hersteller Cyberbedrohungen in Halbleiterfabriken mindern und gleichzeitig weiterhin von Automatisierung und Innovationen der Industrie 4.0 profitieren.
In modernen Fertigungsumgebungen ist Cybersicherheit unerlässlich. Die Sicherung von SECS/GEM ist ein grundlegender Schritt hin zu einer robusten und zukunftsfähigen Halbleiterproduktion.
Sichern Sie Ihre SECS/GEM-Kommunikation noch heute!
Herkömmliche SECS/GEM-Implementierungen wurden nie für moderne Cyberbedrohungen entwickelt. Wenn Ihre Fabrik oder Ihre Anlagen noch immer auf ungesicherte Gerätekommunikation angewiesen sind, ist es höchste Zeit zu handeln.


