Introduction
Avec l'évolution rapide de la fabrication de semi-conducteurs vers des usines intelligentes et des environnements Industrie 4.0 entièrement connectés, les normes de communication des équipements telles que SECS/GEM sont devenues essentielles à l'automatisation des usines. SECS/GEM permet un échange de données fiable entre les équipements et les systèmes hôtes, favorisant ainsi la productivité, la traçabilité et le contrôle en temps réel. Cependant, cette connectivité accrue s'accompagne d'une exposition accrue aux cybermenaces.
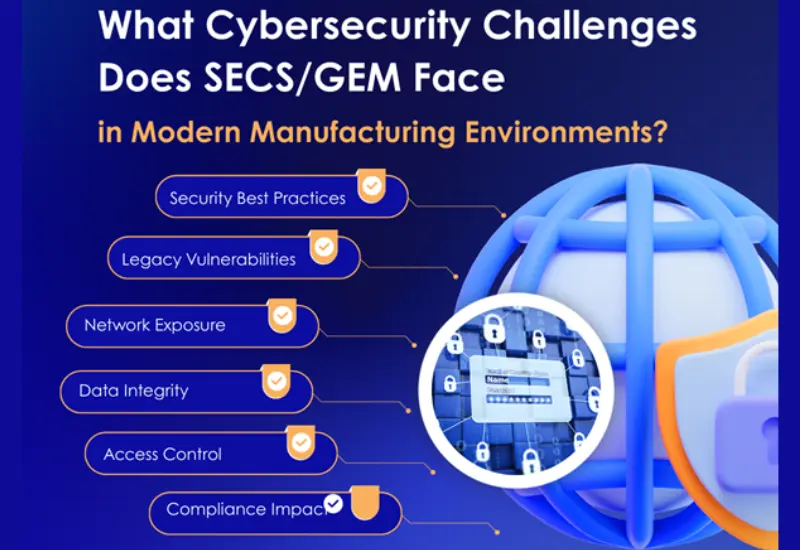
Aujourd'hui, les enjeux de cybersécurité liés aux systèmes SECS/GEM ne relèvent plus de la théorie. Les usines modernes fonctionnent dans des environnements hybrides où les outils traditionnels coexistent avec des infrastructures numériques avancées, créant ainsi de nouvelles surfaces d'attaque. Nombre d'organisations sous-estiment les risques de sécurité des systèmes SECS/GEM , supposant que les réseaux d'usine sont isolés ou intrinsèquement sécurisés. En réalité, la cybersécurité des systèmes SECS/GEM dans la fabrication de semi-conducteurs est soumise à une pression croissante due aux ransomwares, aux menaces internes, aux protocoles non sécurisés et aux interfaces d'équipements non protégées.
Ce blog explore les problèmes de cybersécurité liés à SECS GEM , analyse les vulnérabilités de SECS GEM et explique pourquoi la sécurité du protocole SECS GEM doit être une priorité absolue pour les fabricants qui recherchent une communication SECS GEM sécurisée dans les environnements de fabrication modernes.
Comprendre les SECS/GEM dans la fabrication moderne
Le protocole SECS/GEM a été conçu il y a plusieurs décennies pour standardiser la communication entre les équipements semi-conducteurs et les systèmes hôtes. Bien qu'il excelle en matière d'interopérabilité et de fiabilité, la sécurité n'était pas une priorité lors de sa conception. Avec la numérisation des usines de fabrication de semi-conducteurs, SECS/GEM est désormais intégré aux systèmes MES, SCADA, d'analyse de données dans le cloud, aux plateformes d'IA et aux systèmes de surveillance à distance.
Cette évolution introduit la sécurité SECS GEM dans les défis de la fabrication moderne . Les équipements autrefois isolés sur des réseaux fermés sont désormais connectés aux systèmes informatiques d'entreprise et aux fournisseurs externes. Cette convergence des technologies de l'information (TI) et des technologies opérationnelles (TO) accroît considérablement les risques de cybersécurité liés à l'automatisation industrielle, notamment lorsque les protocoles de communication ne comportent ni chiffrement, ni authentification, ni contrôle d'accès.
La dépendance croissante aux données en temps réel rend la sécurité des données SECS/GEM cruciale . Toute faille dans la communication des équipements peut impacter le rendement, la sécurité et la continuité de la production. Par conséquent, la cybersécurité des équipements semi-conducteurs doit désormais prendre en compte SECS/GEM aux niveaux du protocole et du réseau.
Conception héritée et vulnérabilités inhérentes au protocole
L'une des vulnérabilités les plus importantes de SECS GEM provient de sa conception héritée. SECS/GEM a été développé à une époque où les réseaux d'usine étaient physiquement isolés et considérés comme fiables. De ce fait, la sécurité du protocole SECS GEM est dépourvue de mécanismes intégrés tels que le chiffrement, l'authentification ou les contrôles d'intégrité des messages.
Ces faiblesses engendrent d'importants problèmes de cybersécurité dans SECS GEM, notamment :
- transmission de données en clair
- Aucune authentification native de l'utilisateur ou de l'appareil
- Capacité limitée à détecter la falsification des messages
- Établissement de session basé sur la confiance
Dans les usines de semi-conducteurs modernes, ces limitations se traduisent directement par des risques de sécurité liés aux équipements existants. Les attaquants qui obtiennent un accès réseau peuvent intercepter, rejouer ou manipuler les messages SECS/GEM. Cela expose les usines de semi-conducteurs à des cybermenaces, notamment le contrôle non autorisé des équipements et l'exfiltration de données.
Sans mesures de contrôle compensatoires, les défis en matière de cybersécurité des systèmes SECS/GEM s'aggravent à mesure que les usines adoptent l'accès à distance et la surveillance centralisée.
Exposition du réseau et expansion de la surface d'attaque
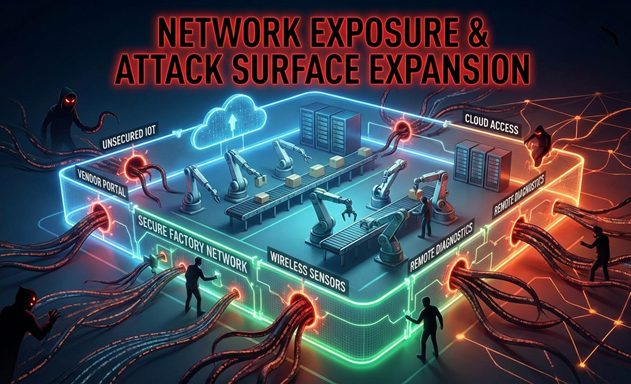
Les usines de semi-conducteurs modernes s'appuient sur des réseaux interconnectés pour permettre une production intelligente. Malheureusement, cette connectivité amplifie les risques de sécurité du réseau SECS GEM. Les architectures réseau plates, courantes dans les installations plus anciennes, permettent aux attaquants de se déplacer latéralement une fois à l'intérieur du réseau.
Une segmentation insuffisante accroît considérablement les risques de cybersécurité liés à l'automatisation industrielle. Si le trafic SECS/GEM est accessible au-delà de la zone des équipements, les attaquants peuvent exploiter les failles de sécurité SECS/GEM pour perturber les opérations. La sécurité des communications des équipements (SECS/GEM) constitue donc un enjeu crucial pour les fabricants modernes.
Les menaces courantes liées au réseau comprennent :
- Accès non autorisé aux interfaces des équipements
- Attaques de type « homme du milieu » sur les communications SECS/GEM
- Propagation de logiciels malveillants à travers les réseaux OT
- Connexions des fournisseurs non surveillées
Sans contrôles adéquats, la cybersécurité SECS/GEM dans la fabrication de semi-conducteurs peut devenir le maillon faible d'une stratégie de sécurité par ailleurs avancée.
Risques liés à l'intégrité et à la confidentialité des données
SECS/GEM gère des données de production sensibles telles que les paramètres de processus, les alarmes, les recettes et les états des équipements. Toute compromission de ces informations peut entraîner des perturbations de la production ou le vol de propriété intellectuelle. C'est pourquoi la sécurité des données SECS/GEM constitue un aspect crucial de la cybersécurité des équipements semi-conducteurs.
Comme SECS/GEM ne chiffre pas nativement les données, les attaquants peuvent facilement intercepter ou modifier les messages. Ces failles de cybersécurité dans SECS GEM peuvent entraîner :
- Modifications non autorisées des recettes
- Fausses alarmes ou alertes supprimées
- Données de production corrompues
- Perte de traçabilité et de conformité
Garantir la sécurité des communications SECS GEM est essentiel pour prévenir la manipulation des données et maintenir l'intégrité opérationnelle. Sans couches de sécurité supplémentaires, les vulnérabilités de SECS GEM peuvent impacter directement le rendement et la qualité.
Défis liés à l'authentification et au contrôle d'accès
Un autre facteur majeur contribuant aux défis de cybersécurité des systèmes SECS/GEM est l'absence de mécanismes d'authentification robustes. Les implémentations traditionnelles de SECS/GEM partent du principe que tout hôte ou outil connecté est digne de confiance.
Dans les environnements de production modernes, cette hypothèse n'est plus valable. Le partage d'identifiants, les configurations par défaut et les points d'accès non gérés accroissent les risques de sécurité liés à SECS GEM . Ces failles permettent à des utilisateurs non autorisés ou à des systèmes compromis d'interagir avec les équipements.
Un contrôle d'accès insuffisant affecte directement la sécurité des systèmes SECS GEM dans les environnements de production modernes , notamment en cas d'accès à distance et d'intégrations tierces. Le renforcement de la sécurité des communications des équipements SECS GEM nécessite des contrôles externes tels que des passerelles sécurisées, des pare-feu et une gestion des accès basée sur les rôles.
Intégration aux systèmes informatiques, cloud et Industrie 4.0
Les initiatives de fabrication intelligente nécessitent l'intégration des données SECS/GEM dans les systèmes MES, les plateformes d'analyse et les environnements cloud. Si cela améliore la visibilité, cela accroît également la surface d'attaque. La cybersécurité des données SECS/GEM dans la fabrication de semi-conducteurs se complexifie lorsque les données OT sont intégrées aux domaines IT.
La connectivité au cloud introduit des risques supplémentaires en matière de cybersécurité pour l'automatisation industrielle, notamment :
- API non sécurisées
- Exposition inappropriée des données
- Gestion des identités faible
- Vulnérabilités de la chaîne d’approvisionnement
En l'absence d'architectures sécurisées, les cybermenaces dans les usines de semi-conducteurs peuvent se propager des systèmes informatiques aux réseaux d'équipements. Le maintien de la sécurité du protocole SECS GEM dans les environnements hybrides exige une conception rigoureuse et une surveillance continue.
Conformité, sécurité et impact opérationnel
Les cyberincidents impliquant les systèmes SECS/GEM peuvent avoir des conséquences importantes, bien au-delà de la simple perte de données. La manipulation des équipements peut compromettre la sécurité des employés, la conformité réglementaire et la disponibilité de la production. Par conséquent, les risques liés à la sécurité des systèmes SECS/GEM constituent un enjeu critique pour l'entreprise, et non un simple problème technique.
De nombreux fabricants doivent se conformer aux normes de sécurité OT et aux audits clients. Le fait de ne pas corriger les vulnérabilités SECS GEM peut entraîner :
- Échecs d'audit
- Arrêts de production
- Perte de confiance des clients
- Sanctions réglementaires
La prise en compte proactive des défis de cybersécurité liés à SECS/GEM contribue à la fois à la résilience opérationnelle et à la compétitivité à long terme.
Meilleures pratiques pour sécuriser la communication SECS/GEM
Bien que le protocole SECS/GEM présente des limitations intrinsèques, les fabricants peuvent réduire considérablement les risques en mettant en œuvre des mesures de contrôle compensatoires. La sécurisation des communications SECS/GEM exige une approche de sécurité multicouche.
Les stratégies clés comprennent :
- Segmentation et zonage du réseau pour Sécurité du réseau SECS GEM
- Passerelles sécurisées pour protéger les équipements existants
- Tunnels chiffrés pour le trafic SECS/GEM
- surveillance continue de Problèmes de cybersécurité dans SECS GEM
- Application du contrôle d'accès et de l'authentification
- Évaluations régulières de la vulnérabilité pour cybersécurité des équipements semi-conducteurs
En s'attaquant aux risques de sécurité liés aux équipements de fabrication existants, les fabricants peuvent moderniser leurs installations en toute sécurité sans perturber la production.
Conclusion
Avec la transformation numérique croissante du secteur des semi-conducteurs, les enjeux de cybersécurité liés aux protocoles SECS/GEM deviennent de plus en plus pressants. La conception héritée de ce protocole, combinée aux exigences de connectivité modernes, engendre des risques de sécurité importants qu'il est impératif de prendre en compte.
De la communication non chiffrée à l'authentification faible, en passant par l'exposition du réseau et les problèmes d'intégrité des données, les failles de cybersécurité de SECS GEM affectent tous les niveaux de l'usine intelligente. Corriger les vulnérabilités de SECS GEM est essentiel pour protéger les opérations, la propriété intellectuelle et la sécurité.
En privilégiant la sécurité du protocole SECS GEM , en renforçant la sécurité du réseau SECS GEM et en mettant en œuvre des stratégies pour une communication SECS GEM sécurisée, les fabricants peuvent atténuer les cybermenaces dans les usines de semi-conducteurs tout en continuant à bénéficier de l'automatisation et de l'innovation de l'industrie 4.0.
Dans les environnements de production modernes, la cybersécurité n'est plus une option. Sécuriser SECS/GEM est une étape fondamentale vers une production de semi-conducteurs résiliente et adaptée à l'avenir.
Sécurisez vos communications SECS/GEM dès aujourd'hui
Les anciennes implémentations SECS/GEM n'ont jamais été conçues pour faire face aux cybermenaces modernes. Si votre usine ou vos équipements utilisent encore des communications non sécurisées, il est temps d'agir.


