イントロダクション
半導体製造がスマートファブや完全ネットワーク化されたインダストリー4.0環境へと急速に進化するにつれ、SECS/GEMなどの機器通信規格は工場自動化の基盤となっています。SECS/GEMは機器とホストシステム間の信頼性の高いデータ交換を可能にし、生産性、トレーサビリティ、リアルタイム制御をサポートします。しかし、接続性の向上に伴い、サイバー脅威への曝露も増加します。
今日、SECS/GEMのサイバーセキュリティに関する課題は、もはや理論上の懸念事項ではありません。現代の半導体製造工場は、従来のツールと高度なデジタルインフラストラクチャが共存するハイブリッド環境で稼働しており、新たな攻撃対象領域を生み出しています。多くの組織は、工場ネットワークが隔離されている、あるいは本質的に安全であると想定し、 SECS/GEMのセキュリティリスクを過小評価しています。実際には、半導体製造におけるSECS/GEMのサイバーセキュリティは、ランサムウェア、内部脅威、安全性の低いプロトコル、保護されていない機器インターフェースなどから、ますます大きな圧力にさらされています。
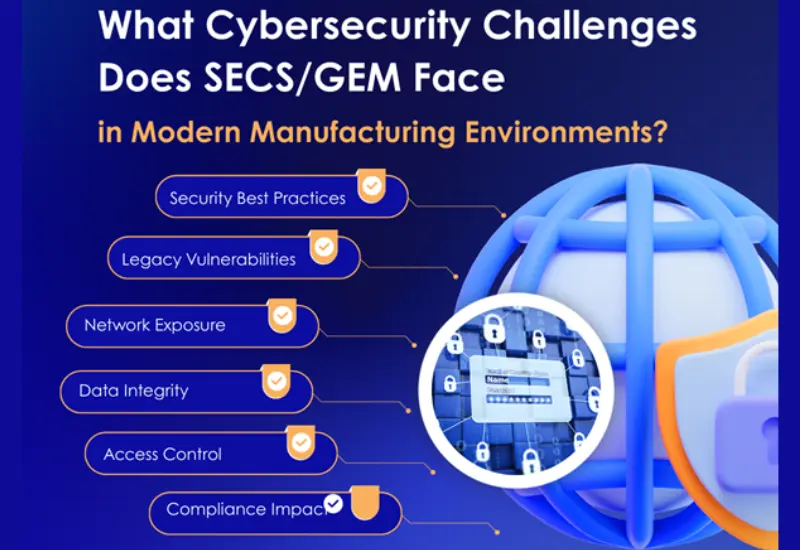
このブログでは、 SECS GEMにおけるサイバーセキュリティの問題を探り、SECS GEMの脆弱性を分析し、現代の製造環境において安全なSECS GEM通信を求める製造業者にとって、 SECS GEMプロトコルのセキュリティがなぜ最優先事項でなければならないのかを説明します。
現代の製造業におけるSECS/GEMの理解
SECS/GEMは、半導体製造装置とホストシステム間の通信を標準化するために数十年前から設計されてきました。相互運用性と信頼性に優れている一方で、セキュリティは当初の設計目標ではありませんでした。しかし、半導体製造工場のデジタル化が進むにつれ、SECS/GEMは現在、MES、SCADA、クラウド分析、AIプラットフォーム、リモート監視システムなどと統合されています。
この進化により、現代の製造業における課題にSECS GEMセキュリティが導入されることになった。かつて閉鎖ネットワーク上に隔離されていた機器は、現在では企業のITシステムや外部ベンダーに接続されている。ITとOTのこのような融合は、特に通信プロトコルに暗号化、認証、アクセス制御が欠けている場合、産業オートメーションにおけるサイバーセキュリティリスクを大幅に増加させる。
リアルタイムデータへの依存度が高まるにつれ、SECS GEMデータのセキュリティは極めて重要になっています。機器間の通信に何らかの不具合が生じると、歩留まり、安全性、生産継続性に影響を及ぼします。そのため、半導体製造装置のサイバーセキュリティ対策は、プロトコルレベルとネットワークレベルの両方でSECS/GEMに対応する必要があります。
レガシー設計と固有のプロトコル脆弱性
SECS GEMの最も重大な脆弱性の1つは、その旧式な設計に起因しています。SECS/GEMは、工場ネットワークが物理的に隔離され、信頼されていた時代に開発されました。そのため、SECS GEMプロトコルのセキュリティには、暗号化、認証、メッセージの完全性チェックといった組み込みのメカニズムが欠けています。
これらの脆弱性により、SECS GEMには以下のような重大なサイバーセキュリティ上の問題が生じます。
- 平文データ送信
- ユーザーまたはデバイスのネイティブ認証はありません
- メッセージ改ざんを検出する能力が限られている
- 信頼に基づくセッション確立
現代の半導体製造工場では、これらの制約がレガシー製造装置のセキュリティリスクに直接つながります。ネットワークアクセス権を取得した攻撃者は、SECS/GEMメッセージを傍受、再生、または操作することが可能です。これにより、半導体製造工場は、不正な装置制御やデータ漏洩など、サイバー脅威にさらされることになります。
適切な対策を講じなければ、工場がリモートアクセスや集中監視を導入するにつれて、SECS/GEMのサイバーセキュリティ上の課題はより深刻化する。
ネットワークの脆弱性と攻撃対象領域の拡大
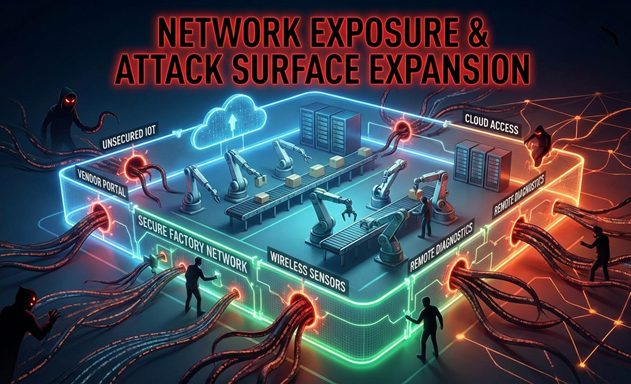
現代の半導体製造工場は、スマート製造を実現するために相互接続されたネットワークに依存しています。しかし残念ながら、この接続性によってSECS GEMネットワークのセキュリティリスクが増大します。旧式の施設でよく見られるフラットなネットワークアーキテクチャでは、攻撃者はネットワーク内部に侵入すると横方向に移動することが可能になります。
セグメンテーションが不十分だと、産業オートメーションにおけるサイバーセキュリティリスクが著しく高まります。SECS/GEMトラフィックが機器ゾーン外からアクセス可能な場合、攻撃者はSECS/GEMのセキュリティリスクを悪用して操業を妨害する可能性があります。そのため、機器通信セキュリティ(SECS/GEM)は、現代の製造業者にとって極めて重要な課題となっています。
一般的なネットワーク関連の脅威には以下のようなものがあります。
- 機器インターフェースへの不正アクセス
- SECS/GEM通信に対する中間者攻撃
- OTネットワークを介したマルウェアの拡散
- 監視されていないベンダー接続
適切な管理が行われていない場合、半導体製造におけるSECS/GEMサイバーセキュリティは、高度なセキュリティ戦略における最大の弱点となり得る。
データ整合性および機密性に関するリスク
SECS/GEMは、プロセスパラメータ、アラーム、レシピ、機器の状態といった機密性の高い生産データを扱っています。これらの情報が漏洩した場合、製造の中断や知的財産の窃盗に悪用される可能性があります。そのため、SECS/GEMのデータセキュリティは、半導体製造装置のサイバーセキュリティにおいて極めて重要な要素となります。
SECS/GEMはデータをネイティブに暗号化しないため、攻撃者はメッセージを容易に傍受または改ざんできます。SECS GEMにおけるこれらのサイバーセキュリティ上の問題は、以下のような結果を招く可能性があります。
- 許可されていないレシピの変更
- 誤報または抑制されたアラート
- 破損した生産データ
- トレーサビリティとコンプライアンスの喪失
SECS GEM通信のセキュリティを確保することは、データ改ざんを防止し、運用上の完全性を維持するために不可欠です。追加のセキュリティ層がない場合、SECS GEMの脆弱性は収量と品質に直接的な影響を与える可能性があります。
認証とアクセス制御の課題
SECS/GEMのサイバーセキュリティ上の課題のもう一つの大きな要因は、強力な認証メカニズムの欠如です。従来のSECS/GEMの実装では、接続されているホストやツールはすべて信頼できるものとみなされています。
現代の製造環境では、この前提はもはや通用しません。共有認証情報、デフォルト設定、管理されていないアクセスポイントは、SECS GEMのセキュリティリスクを高めます。これらの脆弱性により、権限のないユーザーや侵害されたシステムが機器とやり取りすることが可能になります。
現代の製造業において、アクセス制御の不備はSECS GEMのセキュリティに直接的な影響を与えます。特に、リモートアクセスやサードパーティ製ソフトウェアとの連携が加わると、その影響は顕著になります。SECS GEMの機器通信セキュリティを強化するには、セキュアゲートウェイ、ファイアウォール、ロールベースのアクセス制御といった外部制御が必要です。
IT、クラウド、およびインダストリー4.0システムとの統合
スマートマニュファクチャリングの取り組みでは、SECS/GEMデータをMES、分析プラットフォーム、クラウド環境に取り込む必要があります。これにより可視性は向上しますが、同時に攻撃対象領域も拡大します。半導体製造におけるSECS/GEMのサイバーセキュリティは、OTデータがIT領域に侵入することで、より複雑になります。
クラウド接続は、以下のような産業オートメーションにおけるサイバーセキュリティ上のリスクをさらに高める。
- 安全でないAPI
- 不適切なデータ公開
- 脆弱なID管理
- サプライチェーンの脆弱性
セキュアなアーキテクチャがなければ、半導体製造工場におけるサイバー脅威は、ITシステムから機器ネットワークへと伝播する可能性があります。ハイブリッド環境全体でSECS GEMプロトコルのセキュリティを維持するには、綿密な設計と継続的な監視が不可欠です。
コンプライアンス、安全性、および運用への影響
SECS/GEMに関わるサイバーインシデントは、データ損失にとどまらず、広範囲にわたる影響を及ぼす可能性があります。機器の不正操作は、作業員の安全、法令遵守、および生産稼働時間に影響を与える可能性があります。そのため、SECS/GEMのセキュリティリスクは、単なる技術的な問題ではなく、ビジネスにとって極めて重要な問題となります。
多くの製造業者はOTセキュリティ基準と顧客監査を遵守しなければなりません。SECS GEMの脆弱性に対処しないと、以下のような事態が発生する可能性があります。
- 失敗の監査
- 生産停止
- 顧客の信頼の喪失
- 規制上の罰則
SECS/GEMのサイバーセキュリティ上の課題に積極的に取り組むことは、業務の回復力と長期的な競争力の両方を支えることになる。
SECS/GEM通信を保護するためのベストプラクティス
SECS/GEMには固有の限界があるものの、メーカーは補完的な制御策を導入することでリスクを大幅に軽減できる。安全なSECS/GEM通信を実現するには、多層的なセキュリティ対策が必要となる。
主要な戦略には次のようなものがあります。
- ネットワークのセグメンテーションとゾーニング SECS GEMネットワークセキュリティ
- レガシー機器を保護するためのセキュアゲートウェイ
- SECS/GEMトラフィック用の暗号化トンネル
- 継続的な監視 SECS GEMにおけるサイバーセキュリティ問題
- アクセス制御と認証の実施
- 定期的な脆弱性評価 半導体製造装置のサイバーセキュリティ
旧式の製造装置におけるセキュリティリスクに対処することで、製造業者は生産を中断することなく安全に近代化を進めることができる。
結論
半導体製造業界がデジタル変革を進めるにつれ、SECS/GEMのサイバーセキュリティに関する課題はますます喫緊の課題となっています。プロトコルの旧来の設計と現代の接続要件が相まって、SECS/GEMのセキュリティリスクは無視できないほど深刻化しています。
暗号化されていない通信や脆弱な認証から、ネットワークの脆弱性やデータ整合性の問題まで、SECS GEMにおけるサイバーセキュリティの問題は、スマートファブのあらゆる層に影響を与えます。SECS GEMの脆弱性に対処することは、運用、知的財産、そして安全性を保護するために不可欠です。
SECS GEMプロトコルのセキュリティを優先し、SECS GEMネットワークのセキュリティを強化し、セキュアなSECS GEM通信のための戦略を実施することで、半導体製造工場におけるサイバー脅威を軽減しつつ、自動化とインダストリー4.0のイノベーションから引き続き恩恵を受けることができます。
現代の製造環境において、サイバーセキュリティはもはや選択肢ではなく必須事項です。SECS/GEMのセキュリティを確保することは、強靭で将来を見据えた半導体生産を実現するための基礎となるステップです。
SECS/GEM通信を今すぐ安全に保護しましょう。
従来のSECS/GEM実装は、現代のサイバー脅威に対応するように設計されていません。製造工場や設備が依然としてセキュリティ対策の施されていない機器間通信に依存している場合は、今すぐ対策を講じる必要があります。


