Pengenalan
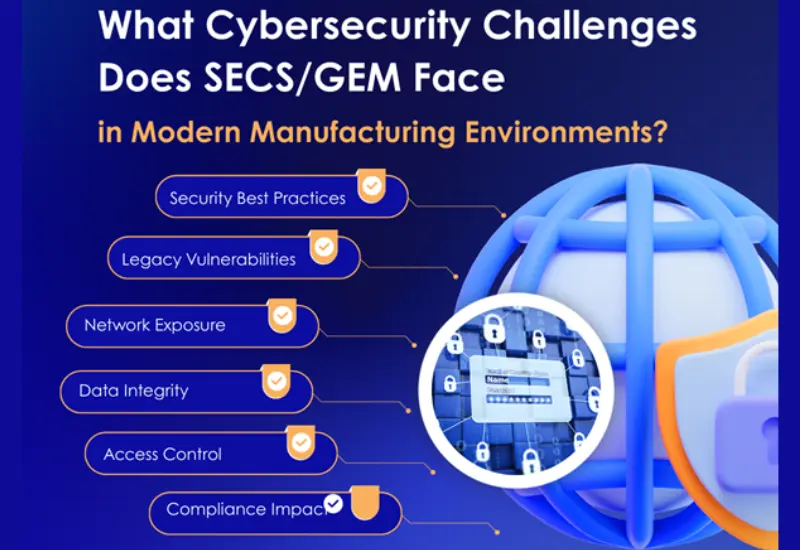
Ketika pembuatan semikonduktor berkembang pesat ke arah fabrikasi pintar dan persekitaran Industri 4.0 yang terhubung sepenuhnya, piawaian komunikasi peralatan seperti SECS/GEM telah menjadi tulang belakang automasi kilang. SECS/GEM membolehkan pertukaran data yang andal antara peralatan dan sistem hos, menyokong produktiviti, kebolehkesanan dan kawalan masa nyata. Walau bagaimanapun, dengan peningkatan ketersambungan, pendedahan kepada ancaman siber juga meningkat.
Hari ini, cabaran keselamatan siber SECS/GEM bukan lagi kebimbangan teori. Fabrik moden beroperasi dalam persekitaran hibrid di mana alatan legasi wujud bersama infrastruktur digital canggih, mewujudkan permukaan serangan baharu. Banyak organisasi memandang rendah risiko keselamatan SECS GEM , dengan mengandaikan bahawa rangkaian kilang terpencil atau secara semula jadi selamat. Pada hakikatnya, keselamatan siber SECS/GEM dalam pembuatan semikonduktor menghadapi tekanan yang semakin meningkat daripada ransomware, ancaman orang dalam, protokol tidak selamat dan antara muka peralatan yang tidak dilindungi.
Blog ini meneroka isu Keselamatan Siber dalam SECS GEM , menganalisis kelemahan SECS GEM dan menjelaskan mengapa keselamatan protokol SECS GEM mesti menjadi keutamaan utama bagi pengeluar yang mencari komunikasi SECS GEM yang selamat dalam persekitaran pembuatan moden.
Memahami SECS/GEM dalam Pembuatan Moden
SECS/GEM telah direka bentuk beberapa dekad yang lalu untuk menyeragamkan komunikasi antara peralatan semikonduktor dan sistem hos. Walaupun ia cemerlang dalam kebolehkendalian dan kebolehpercayaan, keselamatan bukanlah matlamat reka bentuk utama. Apabila fabrikasi mendigitalkan, SECS/GEM kini disepadukan dengan MES, SCADA, analitik awan, platform AI dan sistem pemantauan jarak jauh.
Evolusi ini memperkenalkan keselamatan SECS GEM dalam cabaran pembuatan moden . Peralatan yang dahulunya diasingkan pada rangkaian tertutup kini disambungkan kepada sistem IT perusahaan dan vendor luaran. Konvergensi IT dan OT ini meningkatkan risiko keselamatan siber automasi perindustrian dengan ketara, terutamanya apabila protokol komunikasi kekurangan penyulitan, pengesahan atau kawalan akses.
Kebergantungan yang semakin meningkat pada data masa nyata menjadikan keselamatan data SECS GEM kritikal . Sebarang kompromi dalam komunikasi peralatan boleh memberi kesan kepada hasil, keselamatan dan kesinambungan pengeluaran. Akibatnya, keselamatan siber peralatan Semikonduktor kini mesti menangani SECS/GEM pada kedua-dua peringkat protokol dan rangkaian.
Reka Bentuk Legasi dan Kerentanan Protokol Semula Jadi
Salah satu kelemahan SECS GEM yang paling ketara berpunca daripada reka bentuk legasinya. SECS/GEM dibangunkan pada era apabila rangkaian kilang diasingkan secara fizikal dan dipercayai. Akibatnya, keselamatan protokol SECS GEM kekurangan mekanisme terbina dalam seperti penyulitan, pengesahan atau pemeriksaan integriti mesej.
Kelemahan-kelemahan ini mewujudkan isu-isu Keselamatan Siber yang ketara dalam SECS GEM, termasuk:
- Penghantaran data teks biasa
- Tiada pengesahan pengguna atau peranti asli
- Keupayaan terhad untuk mengesan gangguan mesej
- Penubuhan sesi berasaskan kepercayaan
Dalam fabrikasi moden, batasan ini diterjemahkan secara langsung kepada risiko keselamatan peralatan fabrikasi Legacy. Penyerang yang mendapat akses rangkaian boleh memintas, memainkan semula atau memanipulasi mesej SECS/GEM. Ini mendedahkan fabrikasi kepada ancaman Siber dalam fabrikasi semikonduktor, termasuk kawalan peralatan tanpa kebenaran dan penapisan data.
Tanpa kawalan pampasan, cabaran keselamatan siber SECS/GEM menjadi lebih teruk apabila kilang-kilang menerima pakai akses jarak jauh dan pemantauan berpusat.
Pendedahan Rangkaian dan Pengembangan Permukaan Serangan
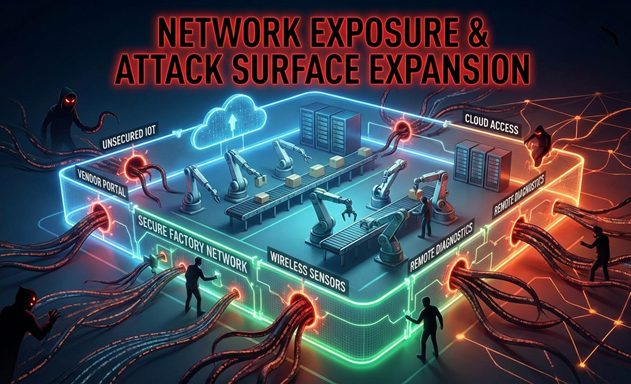
Fabrikasi moden bergantung pada rangkaian yang saling berkaitan untuk membolehkan pembuatan pintar. Malangnya, sambungan ini menguatkan risiko keselamatan rangkaian SECS GEM. Seni bina rangkaian rata, yang biasa terdapat di kemudahan lama, membolehkan penyerang bergerak secara lateral sebaik sahaja berada di dalam rangkaian.
Segmentasi yang tidak mencukupi meningkatkan risiko keselamatan siber automasi perindustrian dengan ketara. Jika trafik SECS/GEM boleh diakses di luar zon peralatan, penyerang boleh mengeksploitasi risiko keselamatan SECS GEM untuk mengganggu operasi. Ini menjadikan Keselamatan Komunikasi Peralatan SECS GEM satu kebimbangan kritikal bagi pengeluar moden.
Ancaman berkaitan rangkaian yang biasa termasuk:
- Akses tanpa kebenaran ke antara muka peralatan
- Serangan orang tengah terhadap komunikasi SECS/GEM
- Penyebaran perisian hasad merentasi rangkaian OT
- Sambungan vendor yang tidak dipantau
Tanpa kawalan yang betul, keselamatan siber SECS/GEM dalam pembuatan semikonduktor boleh menjadi penghubung paling lemah dalam strategi keselamatan yang sebaliknya lebih maju.
Risiko Integriti dan Kerahsiaan Data
SECS/GEM mengendalikan data pengeluaran sensitif seperti parameter proses, penggera, resipi dan keadaan peralatan. Jika dikompromi, maklumat ini boleh digunakan untuk mengganggu pembuatan atau mencuri harta intelek. Ini menjadikan keselamatan data SECS GEM sebagai aspek kritikal keselamatan siber peralatan Semikonduktor.
Oleh kerana SECS/GEM tidak menyulitkan data secara asli, penyerang boleh menangkap atau mengubah suai mesej dengan mudah. Isu-isu keselamatan siber dalam SECS GEM ini boleh mengakibatkan:
- Perubahan resipi tanpa kebenaran
- Penggera palsu atau amaran yang disekat
- Data pengeluaran yang rosak
- Kehilangan kebolehkesanan dan pematuhan
Memastikan komunikasi SECS GEM yang selamat adalah penting untuk mencegah manipulasi data dan mengekalkan integriti operasi. Tanpa lapisan keselamatan tambahan, kerentanan SECS GEM boleh memberi kesan langsung kepada hasil dan kualiti.
Cabaran Pengesahan dan Kawalan Akses
Satu lagi penyumbang utama kepada cabaran keselamatan siber SECS/GEM ialah kekurangan mekanisme pengesahan yang kukuh. Pelaksanaan SECS/GEM tradisional menganggap bahawa mana-mana hos atau alat yang disambungkan dipercayai.
Dalam persekitaran pembuatan moden, andaian ini tidak lagi terpakai. Kelayakan yang dikongsi, konfigurasi lalai dan titik akses yang tidak diurus meningkatkan risiko keselamatan SECS GEM . Kelemahan ini membolehkan pengguna yang tidak dibenarkan atau sistem yang dikompromi berinteraksi dengan peralatan.
Kawalan akses yang lemah secara langsung menjejaskan keselamatan SECS GEM dalam pembuatan moden , terutamanya apabila digabungkan dengan akses jauh dan integrasi pihak ketiga. Memperkukuh keselamatan komunikasi Peralatan SECS GEM memerlukan kawalan luaran seperti gerbang selamat, tembok api dan penguatkuasaan akses berasaskan peranan.
Integrasi dengan Sistem IT, Awan dan Industri 4.0
Inisiatif pembuatan pintar memerlukan data SECS/GEM untuk mengalir ke dalam MES, platform analitik dan persekitaran awan. Walaupun ini meningkatkan keterlihatan, ia juga meluaskan permukaan serangan. Keselamatan siber SECS/GEM dalam pembuatan semikonduktor menjadi lebih kompleks apabila data OT merentasi domain IT.
Kesambungan awan memperkenalkan risiko keselamatan siber automasi perindustrian tambahan, termasuk:
- API tidak selamat
- Pendedahan data yang tidak betul
- Pengurusan identiti yang lemah
- Kelemahan rantaian bekalan
Tanpa seni bina yang selamat, ancaman Siber dalam fabrikasi semikonduktor boleh merebak dari sistem IT kembali ke rangkaian peralatan. Mengekalkan keselamatan protokol SECS GEM merentasi persekitaran hibrid memerlukan reka bentuk yang teliti dan pemantauan berterusan.
Pematuhan, Keselamatan dan Impak Operasi
Insiden siber yang melibatkan SECS/GEM boleh membawa akibat yang meluas melangkaui kehilangan data. Manipulasi peralatan boleh menjejaskan keselamatan pekerja, pematuhan peraturan dan masa operasi pengeluaran. Ini menjadikan risiko keselamatan SECS GEM sebagai isu kritikal perniagaan, bukan sekadar isu teknikal.
Banyak pengeluar mesti mematuhi piawaian keselamatan OT dan audit pelanggan. Kegagalan untuk menangani kelemahan SECS GEM boleh mengakibatkan:
- Kegagalan audit
- Penutupan pengeluaran
- Hilang kepercayaan pelanggan
- Penalti kawal selia
Menangani cabaran keselamatan siber SECS/GEM secara proaktif menyokong daya tahan operasi dan daya saing jangka panjang.
Amalan Terbaik untuk Menjamin Komunikasi SECS/GEM
Walaupun SECS/GEM mempunyai batasan yang wujud, pengeluar boleh mengurangkan risiko dengan ketara dengan melaksanakan kawalan pampasan. Mencapai komunikasi SECS GEM yang Selamat memerlukan pendekatan keselamatan berlapis.
Strategi utama termasuk:
- Segmentasi dan pengezonan rangkaian untuk Keselamatan rangkaian SECS GEM
- Gerbang selamat untuk melindungi peralatan legasi
- Terowong yang disulitkan untuk trafik SECS/GEM
- Pemantauan berterusan untuk Isu keselamatan siber dalam SEC GEM
- Kawalan akses dan penguatkuasaan pengesahan
- Penilaian kerentanan yang kerap untuk Keselamatan siber peralatan semikonduktor
Dengan menangani risiko keselamatan peralatan fabrik Legacy, pengeluar boleh memodenkan dengan selamat tanpa mengganggu pengeluaran.
Kesimpulan
Ketika pembuatan semikonduktor menerima transformasi digital, cabaran keselamatan siber SECS/GEM menjadi semakin mendesak. Reka bentuk legasi protokol ini, digabungkan dengan permintaan sambungan moden, mewujudkan risiko keselamatan SECS GEM yang ketara yang tidak boleh diabaikan.
Daripada komunikasi yang tidak disulitkan dan pengesahan yang lemah kepada pendedahan rangkaian dan kebimbangan integriti data, isu keselamatan siber dalam SECS GEM menjejaskan setiap lapisan fabrik pintar. Menangani kelemahan SECS GEM adalah penting untuk melindungi operasi, harta intelek dan keselamatan.
Dengan mengutamakan keselamatan protokol SECS GEM , memperkukuh keselamatan rangkaian SECS GEM dan melaksanakan strategi untuk komunikasi SECS GEM yang selamat, pengeluar boleh mengurangkan ancaman Siber dalam fabrikasi semikonduktor sambil terus mendapat manfaat daripada automasi dan inovasi Industri 4.0.
Dalam persekitaran pembuatan moden, keselamatan siber bukan lagi pilihan. Menjamin SECS/GEM merupakan langkah asas ke arah pengeluaran semikonduktor yang berdaya tahan dan bersedia untuk masa hadapan.
Lindungi Komunikasi SECS/GEM Anda Hari Ini
Pelaksanaan SECS/GEM legasi tidak pernah direka bentuk untuk ancaman siber moden. Jika fabrik atau peralatan anda masih bergantung pada komunikasi peralatan yang tidak selamat, sudah tiba masanya untuk bertindak.


