介绍
随着半导体制造快速向智能晶圆厂和全面互联的工业4.0环境演进,诸如SECS/GEM之类的设备通信标准已成为工厂自动化的基石。SECS/GEM实现了设备与主机系统之间可靠的数据交换,从而提升了生产效率、可追溯性和实时控制能力。然而,随着互联性的增强,网络安全威胁的风险也随之增加。
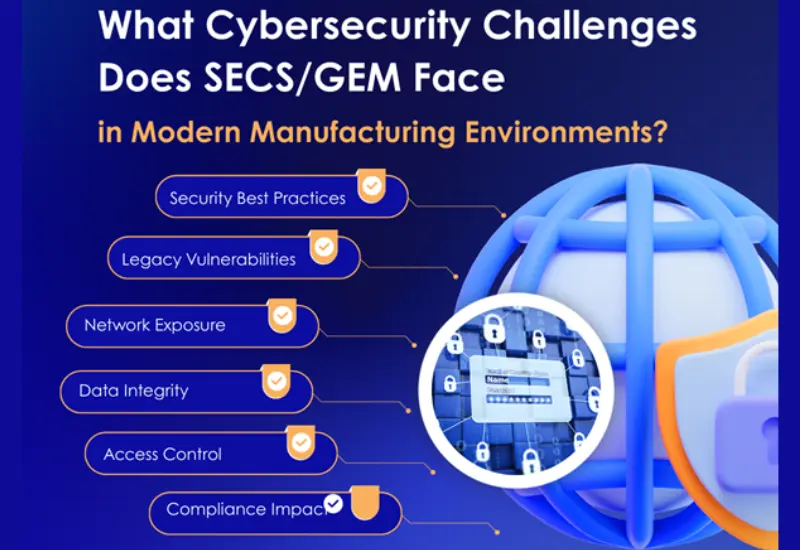
如今,SECS/GEM网络安全挑战已不再是纸上谈兵。现代晶圆厂在混合环境中运行,传统工具与先进的数字基础设施并存,从而产生了新的攻击面。许多组织低估了SECS/GEM的安全风险,认为工厂网络是隔离的或本质上安全的。但实际上,半导体制造中的SECS/GEM网络安全正面临着来自勒索软件、内部威胁、不安全协议和未受保护的设备接口等日益严峻的挑战。
本博客探讨了SECS GEM 中的网络安全问题,分析了 SECS GEM 的漏洞,并解释了为什么SECS GEM 协议安全对于在现代制造环境中寻求安全 SECS GEM 通信的制造商来说必须是首要任务。
了解现代制造业中的SECS/GEM
SECS/GEM 的设计初衷是几十年前实现半导体设备与主机系统之间通信的标准化。虽然它在互操作性和可靠性方面表现出色,但安全性并非其主要设计目标。随着晶圆厂的数字化转型,SECS/GEM 现在已与 MES、SCADA、云分析、AI 平台和远程监控系统集成。
这种演变将SECS GEM安全引入到现代制造业面临的挑战中。曾经隔离在封闭网络中的设备现在连接到企业IT系统和外部供应商。IT和OT的融合显著增加了工业自动化网络安全风险,尤其是在通信协议缺乏加密、身份验证或访问控制的情况下。
对实时数据的日益依赖使得SECS/GEM数据安全至关重要。设备通信中的任何漏洞都可能影响良率、安全性和生产连续性。因此,半导体设备网络安全现在必须在协议和网络层面同时应对SECS/GEM。
传统设计和固有协议漏洞
SECS GEM 最严重的漏洞之一源于其沿用至今的设计。SECS/GEM 开发于工厂网络物理隔离且高度可信的时代。因此,SECS GEM 协议的安全机制缺乏内置的加密、身份验证或消息完整性检查等功能。
这些弱点给SECS GEM带来了严重的网络安全问题,包括:
- 纯文本数据传输
- 没有原生用户或设备身份验证
- 检测信息篡改的能力有限
- 基于信任的会话建立
在现代晶圆厂中,这些限制直接转化为传统晶圆厂设备的安全风险。攻击者一旦获得网络访问权限,便可拦截、重放或篡改SECS/GEM消息。这使得晶圆厂面临诸多网络威胁,包括未经授权的设备控制和数据泄露。
如果没有补偿控制措施,随着工厂采用远程访问和集中监控,SECS/GEM 网络安全挑战将变得更加严峻。
网络暴露和攻击面扩展
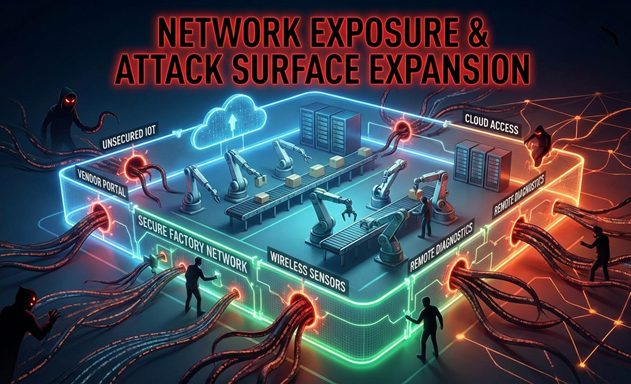
现代晶圆厂依靠互联网络来实现智能制造。然而,这种互联性也加剧了SECS GEM网络安全风险。老旧设施中常见的扁平网络架构,使得攻击者一旦进入网络内部,便可横向移动。
隔离不足会显著增加工业自动化网络安全风险。如果设备区域之外也能访问 SECS/GEM 流量,攻击者便可利用 SECS/GEM 的安全漏洞来破坏运行。因此,设备通信安全 (SECS/GEM) 是现代制造商关注的关键问题。
常见的网络相关威胁包括:
- 未经授权访问设备接口
- 针对SECS/GEM通信的中间人攻击
- 恶意软件在OT网络中的传播
- 未受监控的供应商连接
如果没有适当的控制,半导体制造中的 SECS/GEM 网络安全可能会成为原本先进的安全策略中最薄弱的环节。
数据完整性和保密性风险
SECS/GEM 处理敏感的生产数据,例如工艺参数、报警信息、配方和设备状态。一旦泄露,这些信息可能被用于扰乱生产或窃取知识产权。因此,SECS/GEM 的数据安全是半导体设备网络安全的关键环节。
由于 SECS/GEM 本身不加密数据,攻击者可以轻易截获或篡改消息。SECS/GEM 中的这些网络安全问题可能导致:
- 未经授权的配方更改
- 误报或被抑制的警报
- 生产数据损坏
- 丧失可追溯性和合规性
确保SECS GEM通信安全对于防止数据篡改和维护运行完整性至关重要。如果没有额外的安全层,SECS GEM漏洞会直接影响产量和质量。
身份验证和访问控制挑战
SECS/GEM网络安全挑战的另一个主要因素是缺乏强大的身份验证机制。传统的SECS/GEM实现方式假定任何连接的主机或工具都是可信的。
在现代制造环境中,这种假设不再成立。共享凭证、默认配置和非托管接入点增加了SECS GEM的安全风险。这些漏洞使得未经授权的用户或被入侵的系统能够与设备进行交互。
在现代制造业中,访问控制不力会直接影响SECS GEM的安全性,尤其是在结合远程访问和第三方集成时。加强设备通信安全,SECS GEM需要外部控制措施,例如安全网关、防火墙和基于角色的访问控制。
与IT、云和工业4.0系统的集成
智能制造计划需要将SECS/GEM数据导入MES、分析平台和云环境。虽然这提高了可视性,但也扩大了攻击面。当OT数据跨越到IT领域时,半导体制造中的SECS/GEM网络安全变得更加复杂。
云连接会引入额外的工业自动化网络安全风险,包括:
- 不安全的API
- 不当数据泄露
- 身份管理薄弱
- 供应链漏洞
如果没有安全的架构,半导体制造厂中的网络威胁可能会从IT系统传播回设备网络。在混合环境中维护SECS GEM协议的安全需要精心设计和持续监控。
合规性、安全性和运营影响
涉及SECS/GEM的网络安全事件可能造成远超数据丢失的深远影响。设备被篡改可能影响工人安全、合规性和生产正常运行时间。因此,SECS/GEM的安全风险不仅是技术问题,更是关乎业务成败的关键问题。
许多制造商必须遵守 OT 安全标准并接受客户审核。未能解决 SECS GEM 漏洞可能导致以下后果:
- 审核失败
- 生产停产
- 失去客户信任
- 监管处罚
积极应对 SECS/GEM 网络安全挑战,有助于增强运营韧性和长期竞争力。
保障SECS/GEM通信安全的最佳实践
尽管SECS/GEM存在固有的局限性,但制造商可以通过实施补偿性控制措施来显著降低风险。实现安全的SECS/GEM通信需要采用分层安全方法。
主要策略包括:
- 网络分段和分区 SECS GEM 网络安全
- 安全网关,用于保护旧式设备
- 用于 SECS/GEM 流量的加密隧道
- 持续监测 SECS GEM中的网络安全问题
- 访问控制和身份验证强制执行
- 定期进行漏洞评估 半导体设备网络安全
通过解决传统晶圆厂设备的安全风险,制造商可以安全地进行现代化改造,而不会中断生产。
结语
随着半导体制造业拥抱数字化转型,SECS/GEM 的网络安全挑战日益严峻。该协议沿用旧式设计,加之现代连接需求,造成了不容忽视的重大安全风险。
从未加密通信和弱身份验证到网络暴露和数据完整性问题,SECS GEM 的网络安全问题影响着智能晶圆厂的每一层。解决 SECS GEM 的漏洞对于保护运营、知识产权和安全至关重要。
通过优先考虑SECS GEM 协议安全、加强 SECS GEM 网络安全以及实施安全 SECS GEM 通信策略,制造商可以减轻半导体制造厂中的网络威胁,同时继续受益于自动化和工业 4.0 创新。
在现代制造环境中,网络安全已不再是可有可无的。保障SECS/GEM的安全是实现具有韧性、面向未来的半导体生产的基础性步骤。
立即保障您的SECS/GEM通信安全
传统的SECS/GEM实现方案并非为应对现代网络威胁而设计。如果您的工厂或设备仍然依赖不安全的设备通信,那么现在是时候采取行动了。


