引言:半导体晶圆厂的棕地现状
如今走进大多数200毫米或混合节点晶圆厂,你会发现许多设备都是在SECS/GEM成为车间标配之前安装的——例如引线键合平台、老式测试仪、切割锯和检测工具,它们仍然使用专有的RS-232或GPIB接口,完全没有网络连接。这些机器机械性能良好,已经完全折旧,而且在短期内无法替代。问题在于,它们所在的工厂已经发生了翻天覆地的变化。
现代自动化制造管理系统 (AMHS)、制造执行系统 (MES) 和调度系统要求车间内的所有设备都遵循既定的设备通信标准。传统设备的功能与晶圆厂主机基础设施的要求之间的差距不再是小问题,而是良率和产能损失的风险。半导体设备的远程访问同样至关重要:随着工程团队分散、代工厂遍布各地以及全天候生产压力增大,远程连接设备进行诊断、配方管理或报警响应已成为基本操作要求,而非锦上添花。
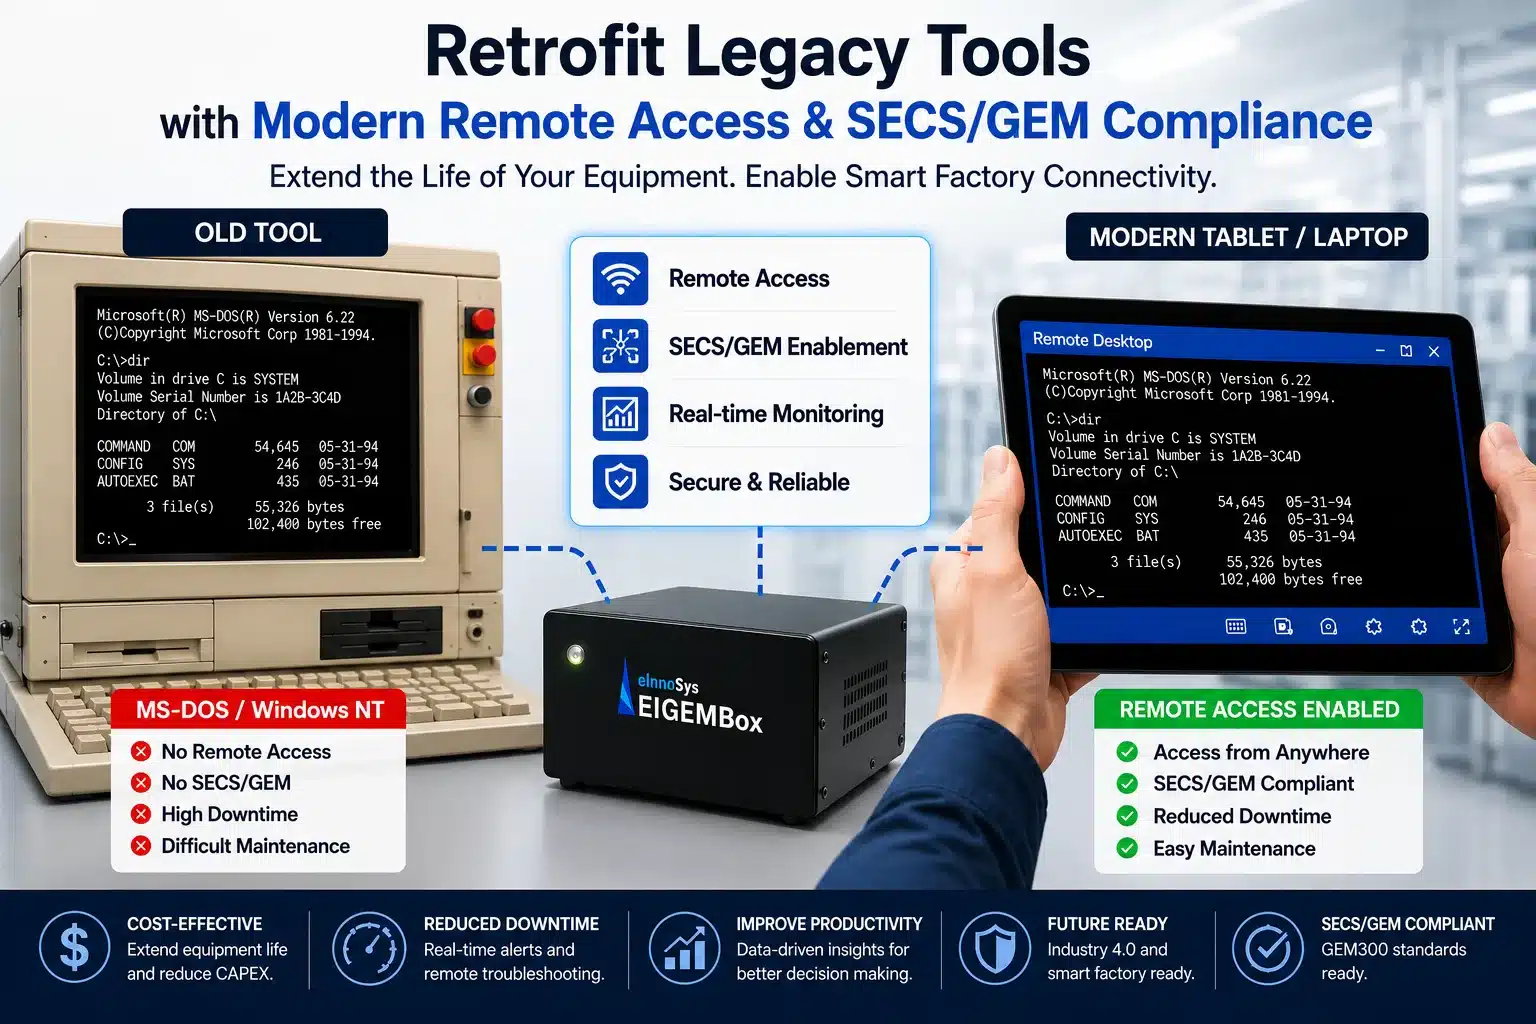
好消息是,现有设备集成无需资本投入。精心设计的SECS/GEM改造方案可以使任何传统设备完全符合GEM300标准,同时实现安全、基于标准的远程连接——而无需修改设备的核心控制软件。
为什么传统设备连接如今已成为战略重点
无法以标准化格式报告状态、记录事件或接受主机命令的设备会造成三个相互叠加的问题。
人工干预成本。操作员必须亲自到设备旁收集运行数据、清除报警并确认工艺状态。在高混合生产环境中,工程师管理的设备数量已经超过了人手所能支持的范围,这种做法是不可持续的。
MES盲点。晶圆厂的制造执行系统只能优化它能看到的内容。未集成SECS/GEM的传统工具在调度算法中如同黑盒,这迫使工厂采用保守的在制品缓冲策略,从而延长生产周期——这正是OSAT和ATMP工厂在周转时间竞争中面临的关键压力。
审计和可追溯性风险。汽车和先进封装行业的客户现在普遍要求对每个单元的流程进行可追溯性分析,以追溯到流程发生时的设备状态。如果没有结构化的事件报告,这些数据要么不存在,要么必须从纸质记录中手动重建——这会给质量体系带来重大隐患。
如果将半导体设备现代化改造视为现有设备整合项目而非替换项目,则只需极少的资本支出即可解决所有三个问题。合适的SECS/GEM改造方案是在现有设备控制器之上叠加通信智能功能,而无需改动机械和工艺逻辑。
| 特性 | 传统工具(改造前) | 现代化工具(改造后) |
|---|---|---|
| 连接方式 | 专用/隔离式(RS-232/GPIB) | 符合 SEMI 标准(HSMS/SECS-II) |
| 数据可视性 | “黑匣子”(无实时数据) | 透明(MES集成) |
| 操作控制 | 人工/物理干预 | 远程访问和控制 |
| 可追溯分析仪 | 纸质记录/手工录入 | 自动化单位追溯 |
| 维护 | 被动式(故障修复) | 预测型(FDC/数据驱动型) |
| 合规 | 不合规 | 符合GEM/GEM300标准 |
| 之路 | 与MES/排程系统隔离 | 与AMHS无缝集成 |
SECS/GEM改造方案的实际样貌是什么样的
改造并非软件补丁,而是一种集成架构,它位于原有工具的本地接口和晶圆厂主机之间。以下是主流实现方案的结构。
硬件网关或嵌入式适配器。小型工业级网关(有时是加固型 PC,有时是嵌入式 ARM 模块)连接到工具现有的 RS-232、RS-485、GPIB 或 PLC I/O 端口。该网关运行 SECS/GEM 协议栈,将工具的原生信号转换为 SEMI E5 (SECS-II) 消息,并通过 SEMI E37 (HSMS) 协议传输。对于较新的 GEM300 实现,还会在其基础上添加 E30、E39、E40、E87、E90、E94 和 E116 合规层。
传统工具自动化中间件。中间件层负责变量映射、报警字典构建和过程程序管理。工程师需要定义哪些本地PLC寄存器或串行响应映射到哪些GEM采集事件、数据变量和设备常量。深厚的领域知识在此至关重要——一支优秀的SECS/GEM集成服务团队会拥有针对常见PLC系列(西门子、罗克韦尔自动化、三菱、欧姆龙)和主要OEM厂商的传统工具控制器的预构建库。
半导体设备远程访问。网关同时托管一个安全的远程访问通道(通常采用 VPN 封装或证书认证),允许授权工程师从企业网络的任何位置或通过云中继连接到设备的 HMI,查看日志文件,推送配置更改,并监控实时过程变量。此远程设备监控功能在网关级别实现,这意味着即使传统设备的嵌入式操作系统不支持现代网络安全协议,它也能正常工作。
GEM300 合规层。对于正在向 300 毫米工艺过渡或运行采用 300 毫米主机的混合几何尺寸生产线的晶圆厂而言,改造必须满足 GEM300 的所有功能等级要求。这包括基板跟踪 (E90)、载流子管理 (E87) 和工艺作业管理 (E40/E94)。对于从未为此设计过的传统设备而言,实现 GEM300 合规性需要进行精细的状态机映射——这正是经验丰富的集成工程师赖以谋生的领域。
远程设备监控:作战力量倍增器
半导体工厂自动化越来越依赖于无需现场操作即可实时获取设备数据的能力。远程设备监控能够实现多种功能,这些功能虽然难以估价,但一旦部署就不可忽视。
分布式工程覆盖。一名 SECS/GEM 工程师即可同时监控两个班次或两栋楼宇内的工具。警报升级策略可将关键事件路由至移动设备,使工程师能够远程进行初步评估,仅在必要时才派遣人工干预。
OEM 服务加速。为现有客户群提供SECS/GEM 集成服务的设备 OEM 厂商可以将半导体设备的远程访问功能嵌入到服务合同中。OEM 厂商的应用团队无需派遣现场服务工程师诊断通信故障,只需远程连接,查看网关的 SECS/GEM 事务日志,即可在几分钟内解决问题。这对于面向成本敏感型 OSAT 客户的 OEM 厂商而言,是一项直接的竞争优势。
预测性维护数据管道。半导体设备的远程访问,结合结构化的SECS/GEM事件流,可为预测性维护和故障检测/分类(FDC)系统所需的时间序列数据库提供数据。以往无法生成数字过程历史记录的传统工具,在改造后可以向分析平台提供丰富的设备遥测数据,从而在无需对工具本身进行任何硬件修改的情况下,实现基于状态的维护。
智能工厂设备互联。符合 IEC 62443 网络安全标准的工业远程访问解决方案现已专为半导体环境而设计。这些解决方案将工具级网络与企业 IT 基础设施隔离,同时仍允许授权数据流,从而满足 IT 安全团队和晶圆厂运营的需求。
工程团队实施注意事项
进行 SECS/GEM 改造的团队应围绕四个工作流程进行规划。
接口特性分析。在编写任何软件之前,必须完整记录工具的本地通信接口——包括波特率、奇偶校验、命令语法、时序约束以及任何未记录的厂商扩展。对于 OEM 文档不完整的工具,通常需要使用串行分析仪进行协议嗅探。
状态机建模。GEM需要一个定义完善的设备状态模型。传统工具通常具有隐式状态,必须将其显式化——尤其是在 INIT、IDLE、EXECUTING 和 PAUSE 状态转换附近。这项建模工作需要时间,但却是实现可靠的 SECS/GEM 集成的基础。
主机认证。改造网关必须通过针对晶圆厂实际 MES 主机的认证测试,而非通用的SECS/GEM 测试工具。在工具重新投入生产之前,必须在测试环境中验证主机特有的连接时序、消息排序和错误恢复等行为。
网络安全审查。任何添加到制造厂网络中的工业远程访问解决方案都应通过安全审查,审查内容包括身份验证、加密、会话日志记录和网络分段。对于拥有汽车、国防或政府客户的工厂而言,这一点不容商榷。
结论:更新现有资源,加速未来发展
为了满足连接需求而更换功能设备是一项重大的资本决策,当存在可行的改造方案时,这种决策往往难以经受住严格的审查。采用合适的SECS/GEM改造方案和精心设计的半导体设备远程访问方案,即可实现现有设备的集成,满足现代晶圆厂对通信标准合规性、远程可视性和工厂自动化集成的需求——成本仅为更换成本的一小部分,且不会中断生产。
对于半导体设备OEM厂商而言,SECS/GEM集成服务正日益成为一条独立的产品线:它是一项增值服务,能够延长客户的设备使用寿命并创造持续的服务收入。对于晶圆厂自动化工程师和GEM300实施团队来说,采用改造优先策略意味着智能工厂设备互联愿景无需等到下一个资本预算周期。
14号工位上的那台老旧设备可能已经有二十年历史了。但只要采用合适的改造方案,到下个季度它就能成为一台完全合规、可远程访问且与MES系统集成的设备。
想评估 SECS/GEM 改造方案是否适用于您的特定设备类型或晶圆厂环境?实施细节会因设备代际和主机基础设施的不同而存在显著差异——聘请一支在 PLC 系列和 SEMI 标准方面拥有丰富实践经验的集成团队,将大大缩短您的认证时间。


